

La seguridad Zero Trust (Confianza Cero) opera bajo una premisa sencilla: nunca asumas la confianza basándote en la ubicación de la red, y verifica cada petición (request) como si procediera de una red abierta. Durante décadas, la seguridad de las bases de datos dependió en gran medida de las defensas perimetrales, es decir, firewalls (cortafuegos), VPNs y la suposición de que cualquier elemento dentro de la red corporativa era seguro. Zero Trust descarta esta suposición por completo. Cada conexión, cada consulta (query) y cada sesión de usuario debe ser autenticada, autorizada y cifrada, independientemente de si la petición proviene de un portátil en la oficina o de alguien trabajando en remoto. Este artículo desglosa cómo se ve este cambio en la práctica para los DBAs, y cómo herramientas cotidianas como la tunelización SSH (SSH tunneling), las conexiones SSL/TLS y la gestión de accesos basados en roles se integran en un enfoque Zero Trust.
Por qué la seguridad exclusivamente perimetral se queda corta
Los DBAs entienden desde hace tiempo que la base de datos es, a menudo, la última línea de defensa, no la primera. Un servidor de aplicaciones comprometido, una credencial filtrada o una instancia cloud mal configurada pueden eludir las protecciones a nivel de red y llevar a un atacante directamente a las puertas de la base de datos. Zero Trust replantea el trabajo del DBA; en lugar de depender del equipo de redes para mantener a los intrusos fuera, el propio acceso a la base de datos se convierte en un punto de control. Esto implica cifrar las conexiones independientemente de la ruta de red, otorgar los privilegios más restrictivos posibles a cada cuenta y tratar cada sesión —interna o externa— como no verificada hasta que se demuestre lo contrario.
Aplicando los principios Zero Trust al acceder a una Bases de Datos
Tres prácticas forman la columna vertebral de un enfoque Zero Trust en la capa de la base de datos:
- Cifrar cada conexión: Ya sea que el tráfico cruce Internet o se mantenga dentro de un segmento interno, debe estar cifrado de extremo a extremo (end-to-end) para que las credenciales y los resultados de las consultas no puedan ser interceptados en tránsito.
- Aplicar el principio de mínimo privilegio: Cada cuenta, humana o de servicio, debe tener únicamente los permisos necesarios para realizar su función; ni uno más.
- Verificar continuamente: La autenticación no debería ser un punto de control de un solo uso. Un manejo sólido de credenciales, los controles de sesión y las pistas de auditoría (audit trails) importan tanto como el inicio de sesión (login) inicial.
Más que meros ideales abstractos, estas prácticas se trasladan directamente a las herramientas que los DBAs ya utilizan a diario para conectarse y gestionar sus bases de datos.
Dónde encaja Navicat en un flujo de trabajo Zero Trust
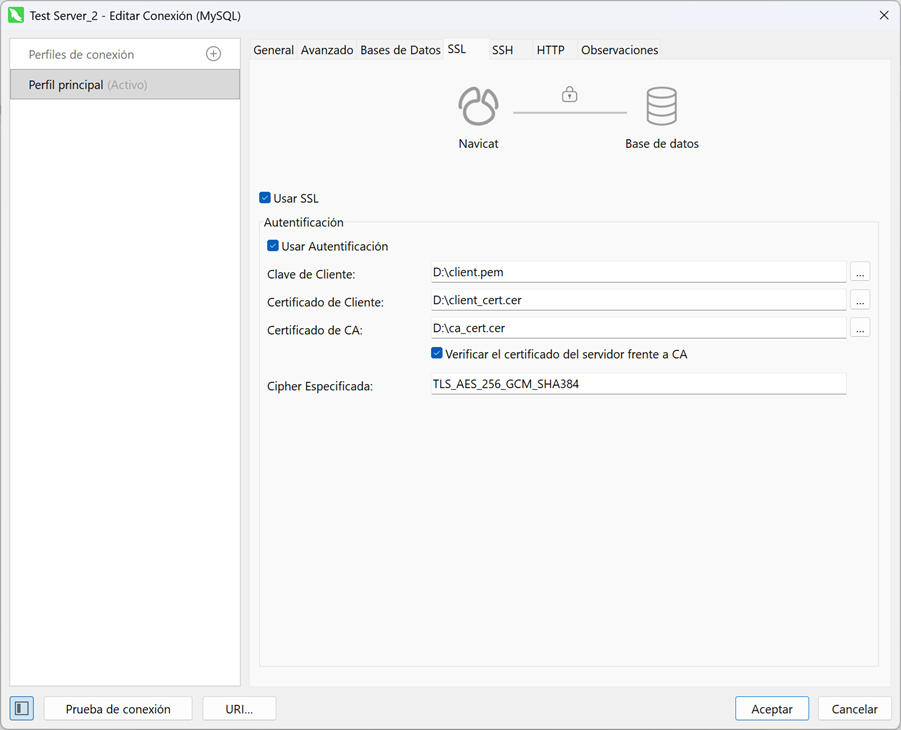
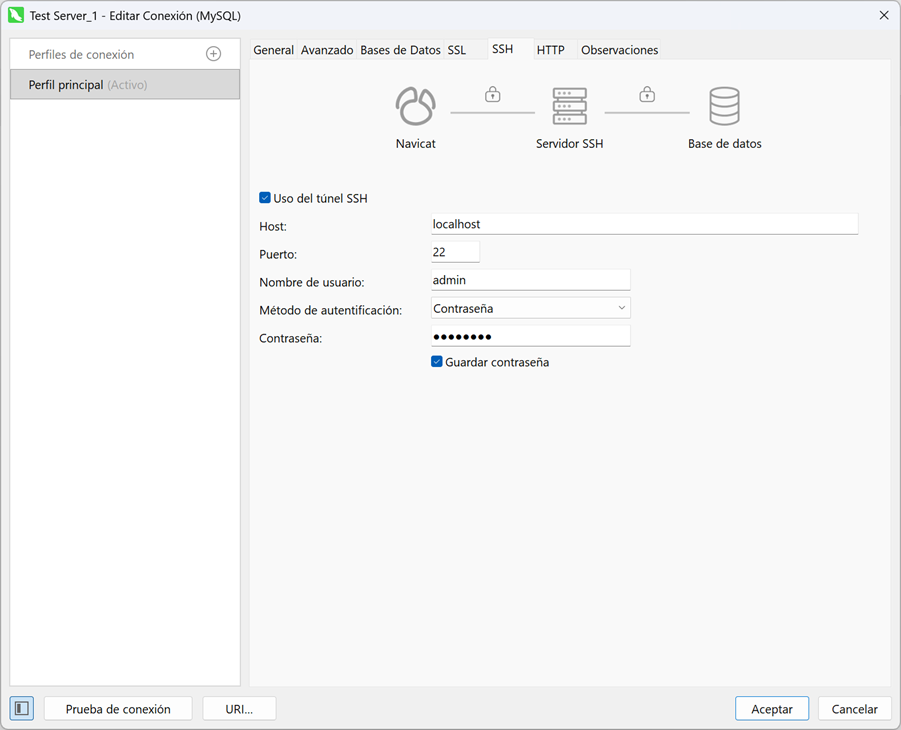
La capa de conexión de Navicat soporta directamente varios de estos principios. Para el cifrado de datos en tránsito, ofrece tanto configuración SSL/TLS integrada en el cuadro de diálogo de conexión, como tunelización SSH. Esta última encapsula toda la sesión de la base de datos dentro de una conexión SSH cifrada, en lugar de depender de la propia configuración TLS del motor de la base de datos —una opción muy útil cuando un servidor no tiene TLS configurado o cuando los puertos directos de la base de datos no están expuestos externamente por motivos del firewall. La tunelización soporta autenticación tanto por contraseña como por clave pública/privada, ofreciendo a los DBAs una opción mucho más robusta que usar únicamente contraseñas estáticas.
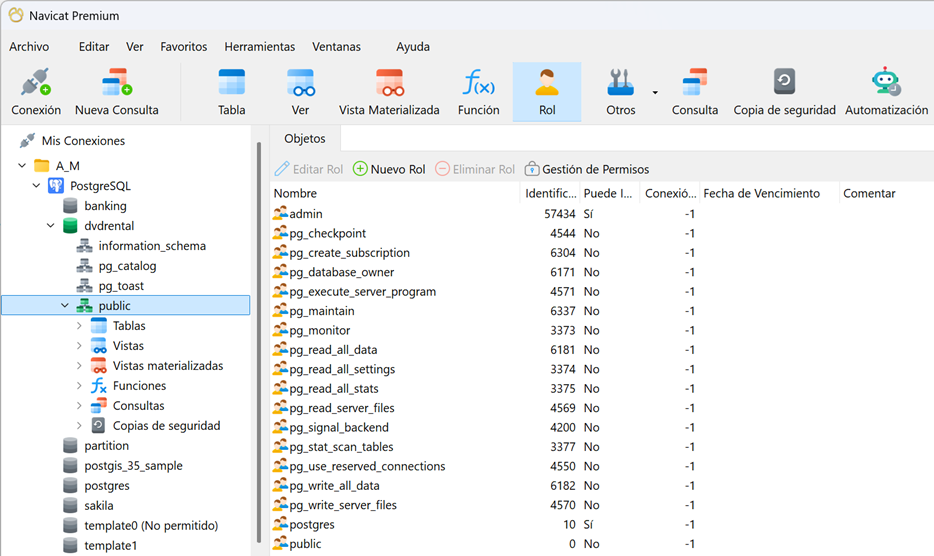
En el ámbito de la gestión de accesos, Navicat On-Prem Server gobierna la colaboración a nivel de proyecto a través de un sistema de roles de tres capas, donde los administradores asignan derechos de acceso que determinan lo que cada miembro puede hacer dentro de un proyecto. Esto complementa los controles de privilegios granulares a nivel de motor que los DBAs ya configuran mediante las herramientas del Gestor de Usuarios y Privilegios (User and Privilege Manager) de Navicat para plataformas como MySQL, PostgreSQL y MariaDB.
Conclusión
Zero Trust no es una característica de un solo producto; es un cambio de mentalidad orientado a verificar cada conexión y minimizar todos los privilegios. Para los DBAs, ese cambio es alcanzable utilizando herramientas que ya forman parte de su flujo de trabajo diario: túneles cifrados en lugar de confianza de red implícita, y acceso limitado por roles en lugar de permisos amplios y permanentes. Integrar estos hábitos en la administración rutinaria de bases de datos es una forma práctica e incremental de trasladar los principios Zero Trust desde los diagramas de arquitectura hasta la práctica diaria.